 Erik Gmelig
- Oktober 23, 2026
KI in der Cyberabwehr: Möglichkeiten und Grenzen
KI verändert die Cyberabwehr auf beiden Seiten. Was KI leisten...
- Erik Gmelig
- Oktober 15, 2026
Cyber-Incident-Response: Die Rolle von CERT und CSIRT
CERT und CSIRT koordinieren im Cyber-Krisenfall die technische Reaktion. Wie...
- Erik Gmelig
- Oktober 7, 2026
IT-Notfallplan: Anforderungen, Struktur und Umsetzung
Ein IT-Notfallplan regelt, wie die IT-Organisation im Krisenfall vorgeht. Dieser...
- Erik Gmelig
- September 26, 2026
Ransomware-Krisenmanagement: Die ersten 72 Stunden
Wie die ersten 72 Stunden einer Ransomware-Attacke verlaufen, bestimmt oft...
- Erik Gmelig
- September 25, 2026
Cyberangriff — was tun? Sofortmaßnahmen für Unternehmen
Was tun, wenn das Unternehmen Opfer eines Cyberangriffs wird? Diese...
- Erik Gmelig
- September 20, 2026
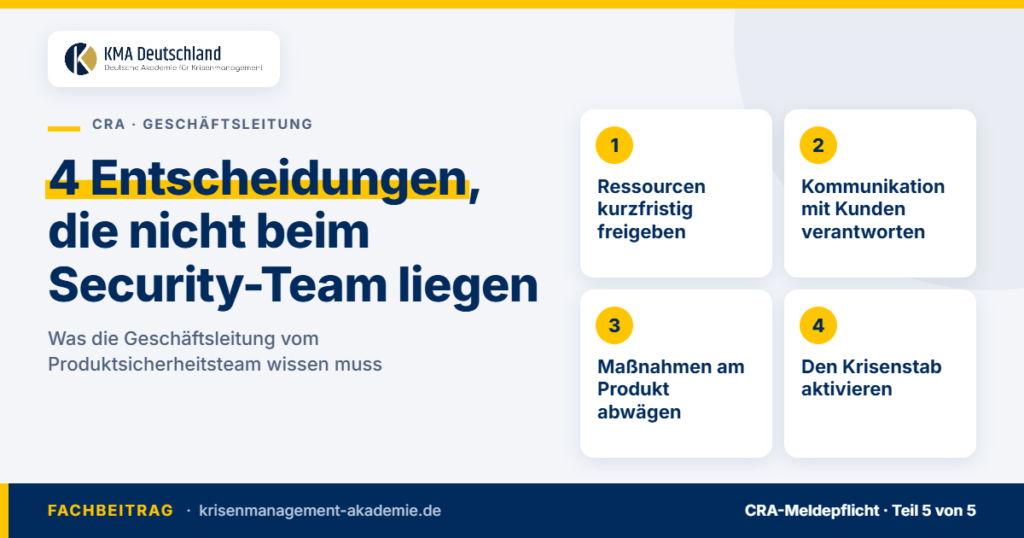
CRA: Was die Geschäftsleitung vom Produktsicherheitsteam wissen muss
Die CRA-Meldung reicht das Produktsicherheitsteam ein. Die Entscheidungen mit Außenwirkung...
- Erik Gmelig
- September 19, 2026
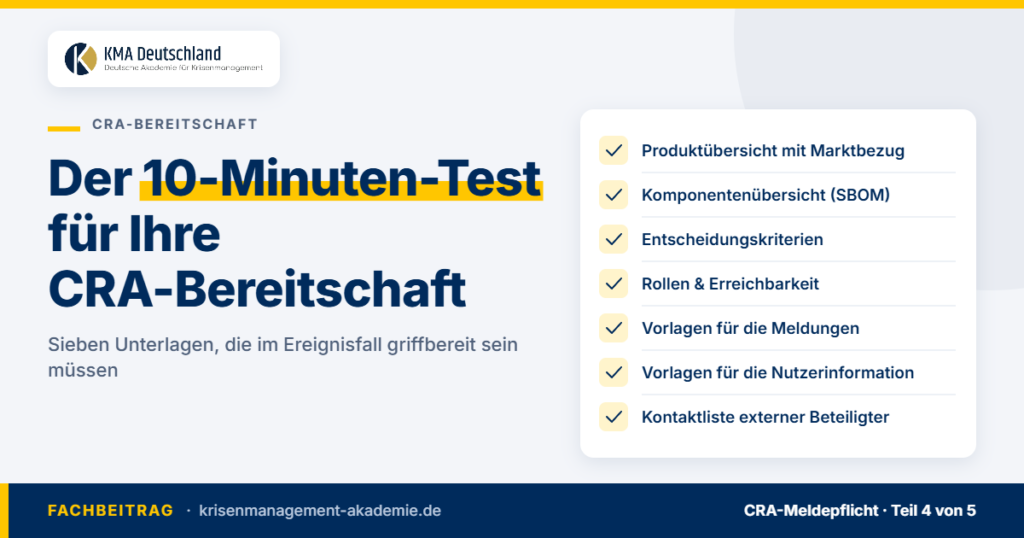
CRA-Bereitschaft: Welche Unterlagen im Ereignisfall griffbereit sein müssen
Wer die CRA-Frühwarnung innerhalb von 24 Stunden abgeben muss, hat...
- Erik Gmelig
- September 18, 2026
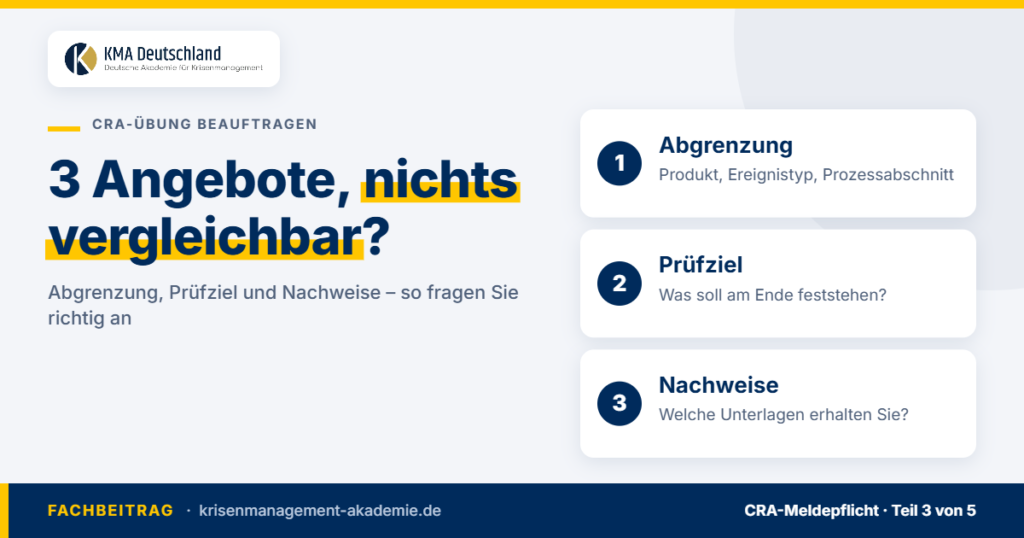
CRA-Übung beauftragen: Abgrenzung, Prüfziel und Nachweise
Angebote für Krisenübungen sind schwer vergleichbar, weil Umfang und Ergebnis...
- Erik Gmelig
- September 17, 2026
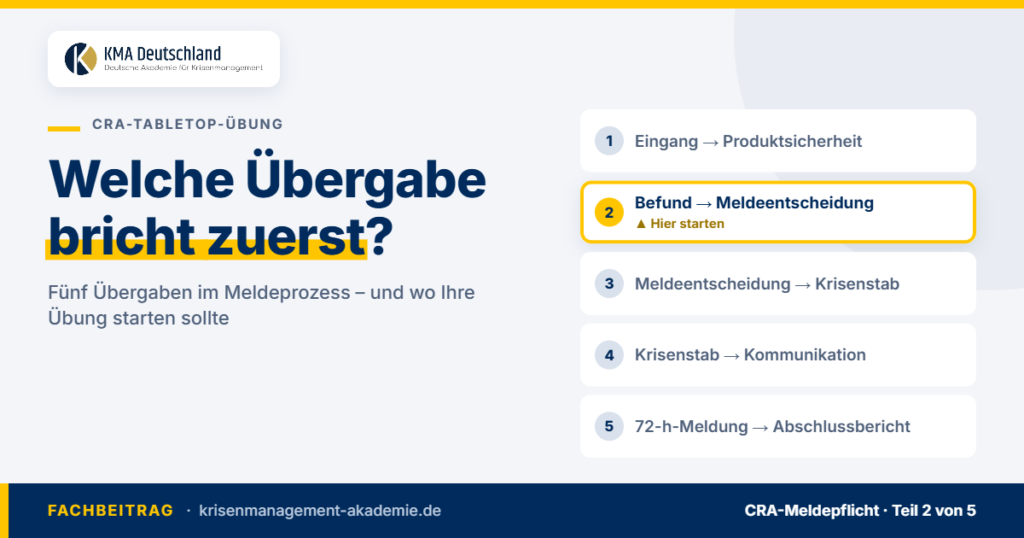
CRA-Tabletop: Welche Übergabe Sie zuerst testen sollten
Eine Tabletop-Übung zum Cyber Resilience Act muss nicht den gesamten...
- Erik Gmelig
- September 16, 2026
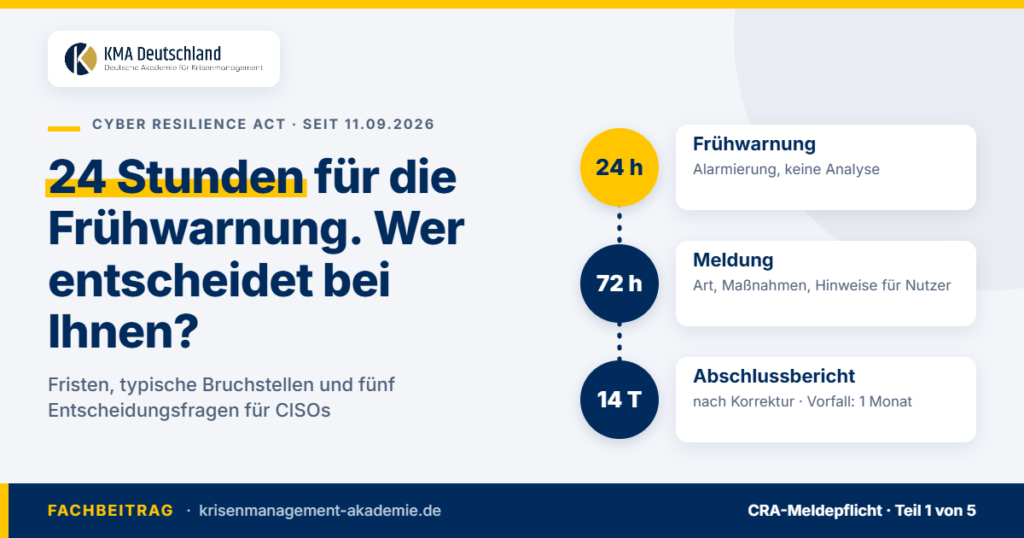
Cyber Resilience Act: CRA-Meldepflicht in 24 und 72 Stunden
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen...