Cyber Resilience Act: CRA-Meldepflicht in 24 und 72 Stunden
Seit dem 11. September 2026 gilt ein Teil des Cyber Resilience Act (CRA) bereits verbindlich: die Meldepflicht für Hersteller von Produkten mit digitalen Elementen. Wer eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Sicherheitsvorfall bemerkt, muss innerhalb von 24 Stunden eine Frühwarnung abgeben. Die übrigen Anforderungen des CRA – etwa an Produktdesign und CE-Kennzeichnung – greifen erst ab dem 11. Dezember 2027. Für die Meldepflicht gibt es diese Schonfrist nicht.
Als CISO wissen Sie: Die Frist selbst ist selten das Problem. Schwierig wird es an der Stelle davor. Welche Entscheidung wird unter Zeitdruck zuerst unklar? Meist ist es diese: Wer im Unternehmen stellt verbindlich fest, dass eine Meldepflicht besteht – und ab welchem Zeitpunkt die Uhr läuft?
Was seit dem 11. September 2026 gilt
Die Meldepflicht nach Artikel 14 CRA betrifft zwei Ereignistypen:
- Aktiv ausgenutzte Schwachstellen in einem Produkt mit digitalen Elementen, das auf dem EU-Markt bereitgestellt wird. Eine Schwachstelle, die etwa über ein Responsible-Disclosure-Programm gemeldet wurde und für die kein belastbarer Hinweis auf Ausnutzung vorliegt, fällt nicht darunter.
- Schwerwiegende Sicherheitsvorfälle, die die Sicherheit des Produkts beeinträchtigen – also die Fähigkeit des Produkts, Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit von Daten oder Funktionen zu schützen.
Die Pflicht gilt auch für Produkte, die bereits vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Ihr Bestandsportfolio ist also eingeschlossen.
Drei Fristen, drei unterschiedliche Aufgaben
Gemeldet wird über die zentrale Single Reporting Platform (CRA-SRP) an das koordinierende CSIRT des Mitgliedstaats, in dem Sie Ihre Hauptniederlassung haben, und zugleich an ENISA. In Deutschland ist das CERT-Bund im BSI zuständig. Alle Fristen beginnen mit der Kenntnisnahme.
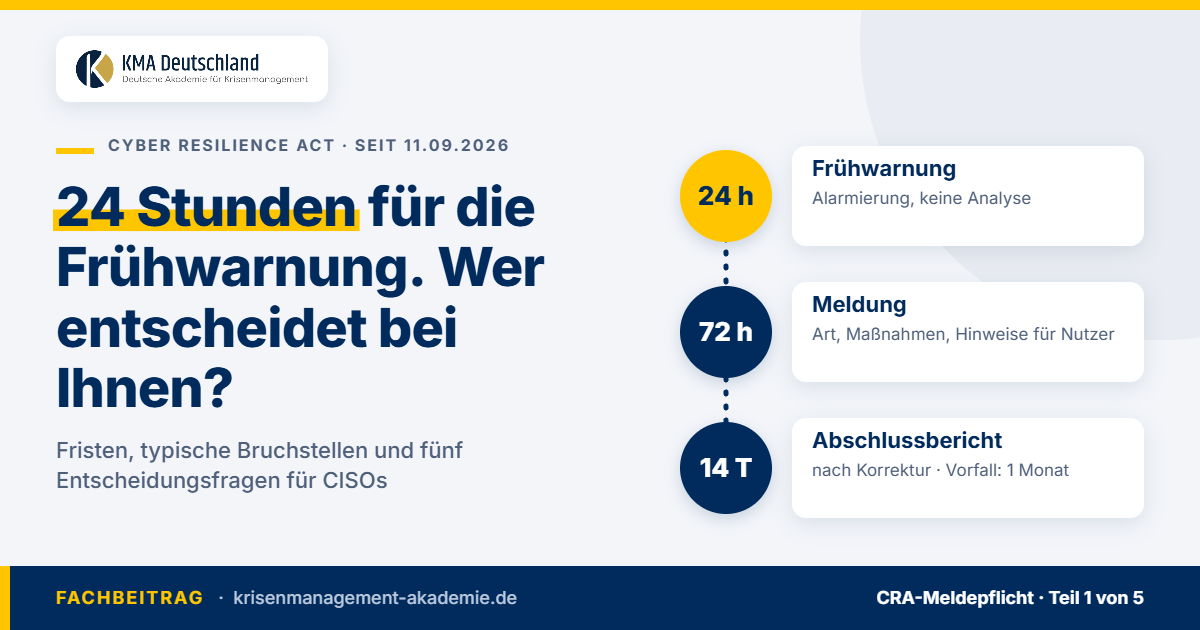
- Innerhalb von 24 Stunden – Frühwarnung. Eine Alarmierung, keine Analyse: Produkt, Art der Meldung und – soweit bekannt – die Mitgliedstaaten, in denen das Produkt bereitgestellt wird. Bei Vorfällen zusätzlich, ob ein rechtswidriges oder böswilliges Handeln vermutet wird.
- Innerhalb von 72 Stunden – Meldung. Allgemeine Art der Schwachstelle beziehungsweise des Vorfalls, bereits ergriffene Korrektur- oder Abhilfemaßnahmen und Maßnahmen, die Nutzer selbst ergreifen können.
- Abschlussbericht. Bei aktiv ausgenutzten Schwachstellen spätestens 14 Tage, nachdem eine Korrekturmaßnahme verfügbar ist; bei schwerwiegenden Vorfällen spätestens einen Monat nach der 72-Stunden-Meldung.
Zusätzlich müssen Hersteller die betroffenen Nutzer über die Schwachstelle oder den Vorfall und – falls nötig – über Maßnahmen zur Risikominderung informieren. Verstöße gegen die Pflichten aus Artikel 14 können nach Artikel 64 CRA mit Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist.
Warum das eine Führungsfrage ist, keine Formularfrage
Das Meldeformular ist in wenigen Minuten ausgefüllt. Die 24 Stunden gehen an anderer Stelle verloren: in der Abstimmung zwischen Produktsicherheit, IT-Sicherheit, Rechtsabteilung, Produktmanagement und Kommunikation. Typische Bruchstellen sind:
- Kenntnisnahme ohne Eigentümer. Ein Hinweis landet am Freitagabend im Support-Ticket, beim Entwicklungsteam oder beim Zulieferer. Niemand dokumentiert den Zeitpunkt, an dem das Unternehmen „Kenntnis“ erlangt hat.
- Bewertung ohne Mandat. Das Produktsicherheitsteam hält die Ausnutzung für wahrscheinlich, möchte aber ohne Rücksprache mit der Rechtsabteilung keine Meldung auslösen. Die Rechtsabteilung wartet auf eine technische Bestätigung.
- Parallele Meldewege. Betrifft der Vorfall zugleich den eigenen Betrieb, können weitere Meldepflichten laufen – etwa nach NIS2 oder der DSGVO. Ohne klare Koordination entstehen widersprüchliche Aussagen gegenüber Behörden.
- Nutzerinformation als Nachgedanke. Die Frage, was Kunden wann erfahren, wird erst gestellt, wenn der Vertrieb die ersten Anrufe erhält.
Fünf Entscheidungsfragen, die Sie vorab klären sollten
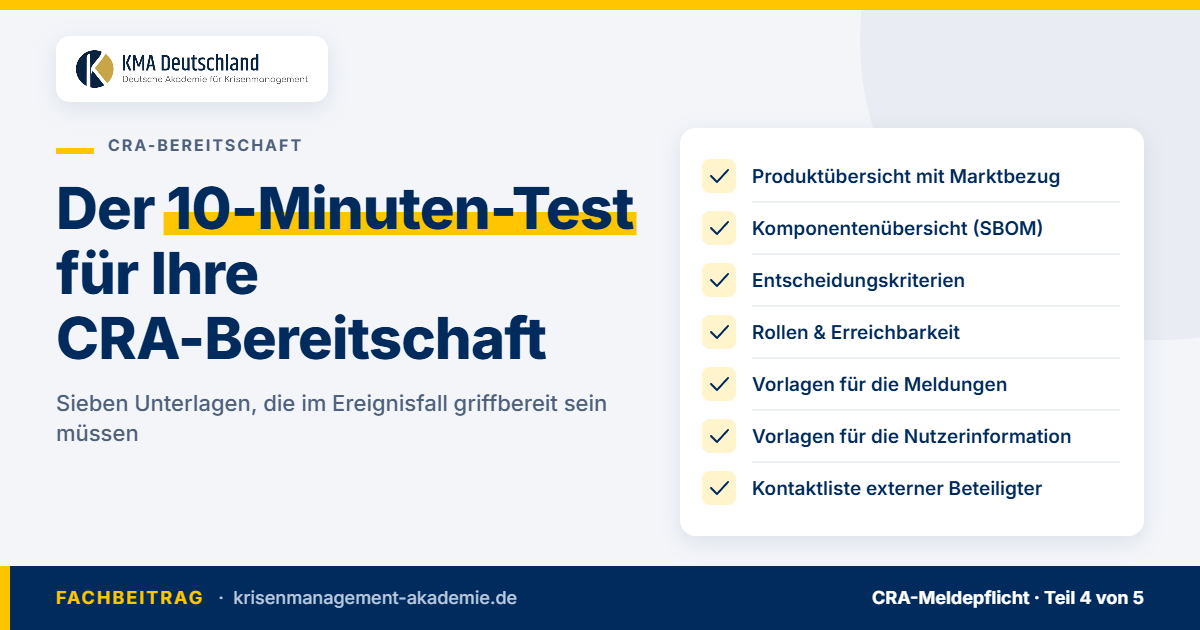
- Wer stellt die Meldepflicht fest? Benennen Sie eine Rolle – nicht ein Gremium – mit Stellvertretung außerhalb der Geschäftszeiten.
- Was gilt als Kenntnisnahme? Legen Sie fest, welcher Hinweis die Uhr startet und wo der Zeitpunkt dokumentiert wird.
- Wer gibt die Frühwarnung frei? Eine Frühwarnung mit unvollständigen Informationen ist vorgesehen. Wer darf sie trotz Unsicherheit abschicken?
- Wann wird der Krisenstab aktiviert? Nicht jede Meldung ist eine Krise. Definieren Sie, ab wann Geschäftsleitung und Kommunikation eingebunden werden.
- Wer verantwortet die Nutzerinformation? Klären Sie Inhalt, Kanal und Freigabe, bevor der erste Kunde fragt.
Verantwortungslogik: ein schlankes Modell
Bewährt hat sich eine einfache Aufteilung. Das Produktsicherheitsteam (PSIRT) bewertet technisch und bereitet die Meldung vor. Eine benannte meldeverantwortliche Person entscheidet über das Auslösen und reicht ein. Die Rechtsabteilung prüft parallel, blockiert aber nicht die Frühwarnung. Die Kommunikation bereitet die Nutzerinformation vor. Die Geschäftsleitung wird bei definierten Schwellen informiert und entscheidet über Maßnahmen mit Außenwirkung. Wichtig ist weniger die exakte Aufteilung als die Tatsache, dass alle Beteiligten sie kennen – und sie einmal unter Zeitdruck erlebt haben.
Der nächste Schritt: den Meldeprozess einmal durchspielen
Ob Ihre Verantwortungslogik trägt, zeigt sich nicht im Prozessdokument, sondern in einer Übung. Ein realistisches Szenario – etwa ein Hinweis auf eine ausgenutzte Schwachstelle in der Firmware eines ausgelieferten Produkts, eingehend außerhalb der Geschäftszeiten – macht innerhalb weniger Stunden sichtbar, wo Übergaben hängen. Wie Sie eine solche Übung aufsetzen, lesen Sie auch in unserem Beitrag zur Cyber-Krisenübung und zur Rolle der Geschäftsführung.
Mit einem Inhouse-Krisentraining üben Sie den CRA-Meldeprozess mit genau den Rollen, die im Ernstfall entscheiden müssen – auf Basis Ihrer Produkte, Ihrer Organisation und Ihrer bestehenden Prozesse.
Häufige Fragen zur CRA-Meldepflicht
Ab wann gilt die CRA-Meldepflicht?
Die Meldepflicht nach Artikel 14 CRA gilt seit dem 11. September 2026. Die übrigen Anforderungen des Cyber Resilience Act gelten ab dem 11. Dezember 2027.
Gilt die Meldepflicht auch für Produkte, die schon auf dem Markt sind?
Ja. Die Meldepflicht erfasst auch Produkte mit digitalen Elementen, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden.
An wen wird in Deutschland gemeldet?
Über die Single Reporting Platform an das koordinierende CSIRT – für Hersteller mit Hauptniederlassung in Deutschland ist das CERT-Bund im BSI – und gleichzeitig an ENISA.
Muss jede Schwachstelle gemeldet werden?
Nein. Meldepflichtig sind aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Eine gemeldete Schwachstelle ohne belastbaren Hinweis auf Ausnutzung löst die Pflicht nicht aus.
Hinweis: Dieser Beitrag bietet eine organisatorische Einordnung und ersetzt keine Rechtsberatung. Quellen: BSI, Pressemitteilung vom 11.09.2026; Europäische Kommission, CRA Reporting Obligations.