CRA: Was die Geschäftsleitung vom Produktsicherheitsteam wissen muss
Die Meldepflicht des Cyber Resilience Act wird oft als Aufgabe des Produktsicherheitsteams verstanden: Schwachstelle bewerten, Frühwarnung abgeben, Meldung nachreichen. Das ist richtig – aber nicht vollständig. Sobald eine aktiv ausgenutzte Schwachstelle mehrere Kunden, eine wichtige Produktlinie oder die öffentliche Wahrnehmung betrifft, stehen Entscheidungen an, die nur die Geschäftsleitung treffen kann. Und diese Entscheidungen fallen in denselben 72 Stunden, in denen die Meldungen laufen.
Als CISO sind Sie das Bindeglied. Dieser Beitrag zeigt, was die Geschäftsleitung vor einem Ereignis wissen sollte, welche Entscheidungen im Ereignisfall bei ihr liegen und wie ein kurzes, wirksames Briefing aussieht.
Warum die Geschäftsleitung jetzt eingebunden sein muss
Seit dem 11. September 2026 gilt die Meldepflicht nach Artikel 14 CRA – auch für Produkte, die bereits auf dem Markt sind. Verstöße gegen diese Pflichten können nach Artikel 64 mit Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Allein diese Größenordnung macht die Meldepflicht zu einem Thema für die Unternehmensleitung.
Wichtiger als das Bußgeldrisiko ist jedoch die praktische Seite: Eine Meldung an Behörden und die Information betroffener Nutzer haben Außenwirkung. Sie berühren Kundenbeziehungen, Verträge, Vertriebspartner und die Reputation. Diese Abwägungen gehören nicht allein in ein Fachteam.
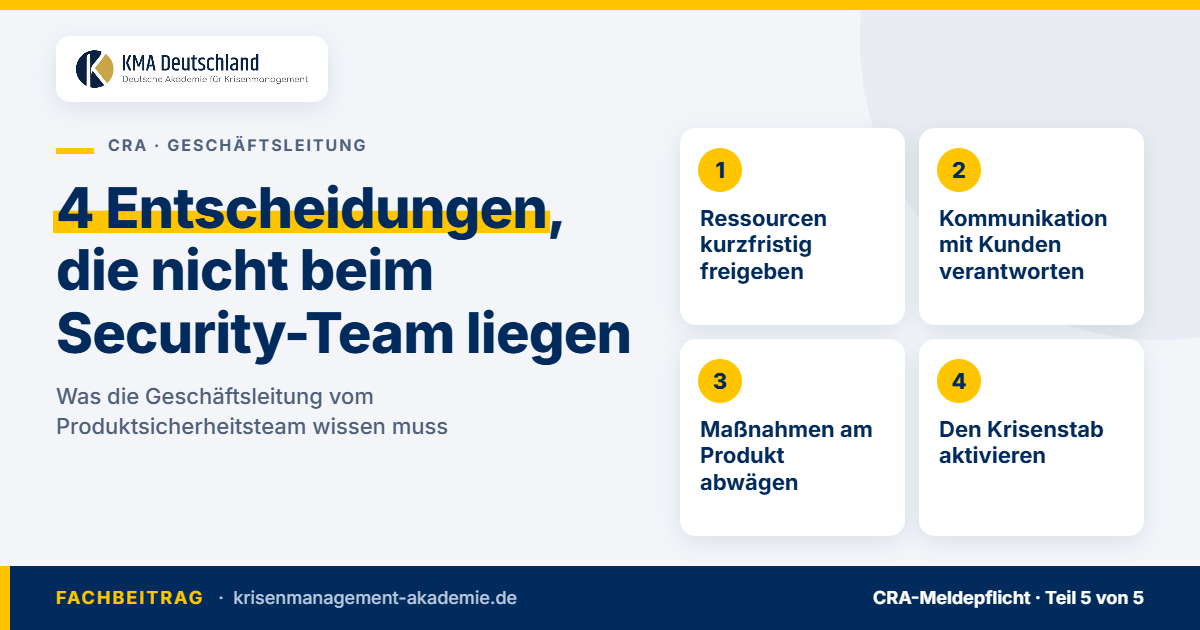
Vier Entscheidungen, die bei der Geschäftsleitung liegen
- Ressourcen freigeben. Externe Forensik, zusätzliche Entwicklerkapazität für ein Sicherheitsupdate, Rechtsberatung – im Ereignisfall braucht das Produktsicherheitsteam schnelle Freigaben, nicht den regulären Beschaffungsweg.
- Kundenkommunikation verantworten. Die Pflicht zur Nutzerinformation ist gesetzt. Wie offen, über welche Kanäle und mit welcher Priorisierung einzelner Kunden kommuniziert wird, ist eine Führungsentscheidung.
- Maßnahmen am Produkt abwägen. Vertrieb einer betroffenen Version pausieren, Funktionen per Update deaktivieren, Kunden zu Übergangslösungen raten – solche Schritte haben wirtschaftliche Folgen und brauchen ein klares Mandat.
- Krisenstab aktivieren. Nicht jede Meldung ist eine Krise. Die Geschäftsleitung sollte vorab festgelegt haben, ab welchen Kriterien der Krisenstab zusammentritt.
Was das Produktsicherheitsteam der Geschäftsleitung vorab erklären sollte
Vor dem Ernstfall braucht die Geschäftsleitung kein technisches Detailwissen, sondern ein belastbares Bild in fünf Punkten:
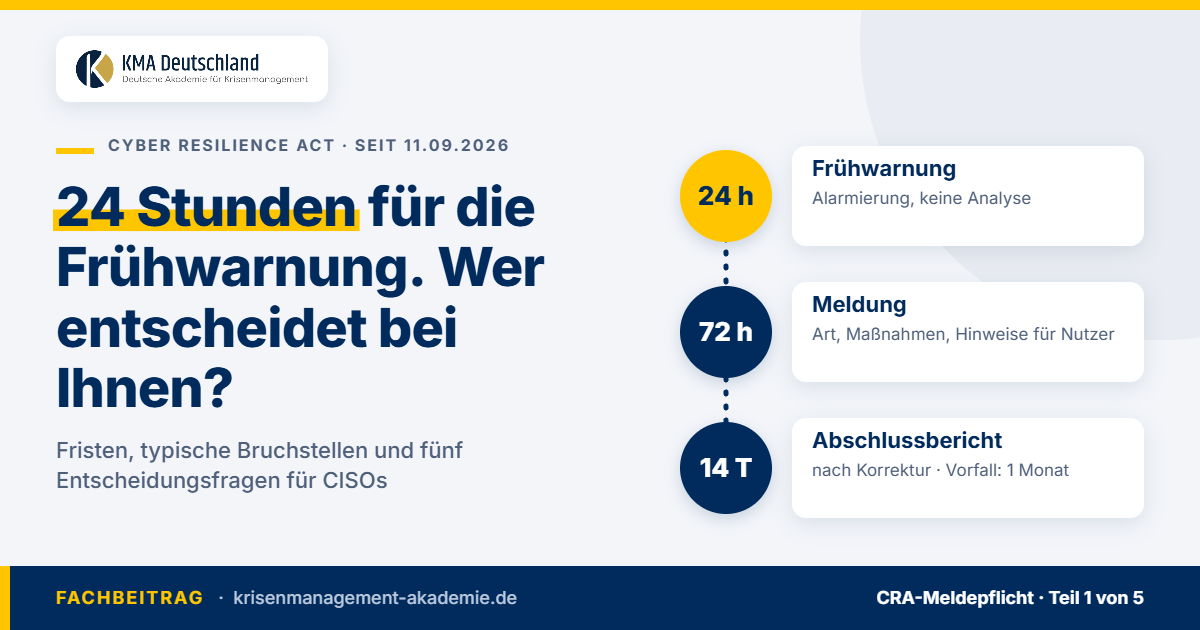
- Die Fristen: Frühwarnung in 24 Stunden, Meldung in 72 Stunden, Abschlussbericht innerhalb von 14 Tagen nach verfügbarer Korrekturmaßnahme beziehungsweise einem Monat nach der 72-Stunden-Meldung bei schwerwiegenden Vorfällen.
- Die Entscheidungslogik: Wer stellt die Meldepflicht fest, und warum darf diese Person melden, ohne vorher die Geschäftsleitung zu erreichen?
- Die Eskalationskriterien: Wann wird die Geschäftsleitung informiert, wann der Krisenstab aktiviert?
- Die Abhängigkeiten: Von welchen Zulieferern und Komponenten hängt die Reaktionsfähigkeit ab?
- Der Übungsstand: Wurde der Prozess schon einmal unter Zeitdruck erprobt – und mit welchem Ergebnis?
Das Briefing im Ereignisfall: eine Seite, fünf Zeilen
Im Ereignisfall hat die Geschäftsleitung wenig Zeit. Ein standardisiertes Kurzbriefing verhindert, dass wichtige Punkte untergehen:
- Lage: Was ist bekannt, was nicht? Welches Produkt, welche Versionen, welche Märkte?
- Uhr: Wann wurde Kenntnis erlangt, welche Frist läuft als nächste ab?
- Stand der Meldungen: Frühwarnung abgegeben? Nächster Meldeschritt?
- Entscheidungsbedarf: Welche Entscheidung wird von der Geschäftsleitung benötigt – bis wann?
- Nächstes Update: Wann und in welcher Form?
Legen Sie diese Vorlage jetzt fest und stimmen Sie sie mit der Geschäftsleitung ab. Dann weiß im Ernstfall jeder, welche Informationen kommen und welche Antwort erwartet wird.
Gemeinsam üben statt nur informieren
Ein Vortrag über die Meldepflicht schafft Bewusstsein. Handlungssicherheit entsteht erst, wenn Geschäftsleitung und Produktsicherheit eine Lage gemeinsam durchspielen: Das Team liefert das Briefing, die Geschäftsleitung muss mit unvollständigen Informationen entscheiden. Wie das in der Praxis aussieht, beschreibt unser Beitrag zur Cyber-Krisenübung für das Management. Grundlagen zur Meldepflicht finden Sie im Beitrag CRA-Meldepflicht in 24 und 72 Stunden.
Ein Inhouse-Krisentraining bringt Geschäftsleitung, CISO und Produktsicherheitsteam in einem realistischen CRA-Szenario zusammen – mit Fokus auf die Entscheidungen, die nur gemeinsam getroffen werden können.
Häufige Fragen
Muss die Geschäftsleitung jede CRA-Meldung freigeben?
Der CRA schreibt keine interne Freigabeebene vor. Weil die Frühwarnung innerhalb von 24 Stunden erfolgen muss, ist es sinnvoll, die Meldeentscheidung an eine benannte Rolle zu delegieren und die Geschäftsleitung nach festgelegten Kriterien zu informieren.
Wie oft sollte die Geschäftsleitung zum Stand der CRA-Bereitschaft informiert werden?
Das hängt von Ihrem Produktportfolio und Ihrer Governance ab. Bewährt hat sich eine feste Berichtsstelle im regulären Risikoreporting sowie eine Information nach jeder Übung oder realen Meldung.
Hinweis: Dieser Beitrag bietet eine organisatorische Einordnung und ersetzt keine Rechtsberatung. Quelle: Europäische Kommission, CRA Reporting Obligations.