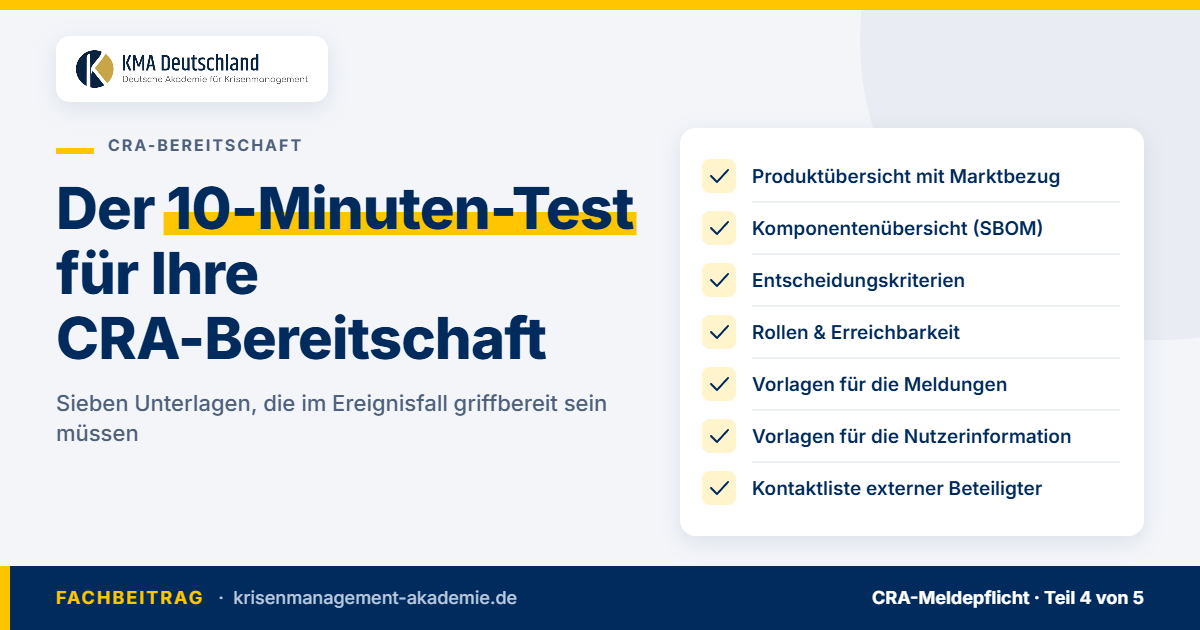
CRA-Bereitschaft: Welche Unterlagen im Ereignisfall griffbereit sein müssen
Die 24-Stunden-Frist für die Frühwarnung nach dem Cyber Resilience Act klingt knapp, ist aber für eine erste Meldung ausgelegt. Verloren geht die Zeit selten beim Ausfüllen. Sie geht verloren, wenn im Ereignisfall erst geklärt werden muss, welche Produktversion betroffen ist, in welchen Ländern sie verkauft wurde, wer den Zugang zur Meldeplattform hat und wer die Meldung freigibt.
Dieser Beitrag richtet sich an CISOs und Leitungen der Produktsicherheit, die ihren Meldeprozess bereits beschrieben haben und nun sicherstellen möchten, dass die nötigen Informationen im Ernstfall tatsächlich vorliegen.
Was die Meldungen verlangen
Seit dem 11. September 2026 melden Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die Single Reporting Platform an das koordinierende CSIRT – in Deutschland das CERT-Bund im BSI – und an ENISA. Die Frühwarnung innerhalb von 24 Stunden umfasst unter anderem das betroffene Produkt und, soweit bekannt, die Mitgliedstaaten, in denen es bereitgestellt wird. Die Meldung nach 72 Stunden enthält die allgemeine Art der Schwachstelle oder des Vorfalls, ergriffene Korrektur- oder Abhilfemaßnahmen sowie Maßnahmen, die Nutzer ergreifen können. Außerdem sind betroffene Nutzer zu informieren.
Daraus ergibt sich, welche Informationen vorab verfügbar sein sollten.
Checkliste: sieben Unterlagen für den Ereignisfall
1. Produktübersicht mit Marktbezug
Eine aktuelle Liste der Produkte mit digitalen Elementen, einschließlich Versionen und der EU-Mitgliedstaaten, in denen sie bereitgestellt werden. Ohne diese Übersicht bleibt die Frühwarnung unvollständig oder verzögert sich.
2. Komponentenübersicht
Eine Übersicht der eingesetzten Software- und Firmwarekomponenten je Produkt, zum Beispiel in Form einer Software-Stückliste (SBOM). Sie beantwortet schnell die Frage: Ist eine öffentlich bekannte, ausgenutzte Schwachstelle in einer Komponente für uns relevant?
3. Entscheidungskriterien
Eine kurze, intern abgestimmte Beschreibung, wann eine Schwachstelle als aktiv ausgenutzt gilt und wann ein Vorfall als schwerwiegend eingestuft wird – mit Beispielen aus Ihrem Portfolio. Die Auslegung sollte mit der Rechtsabteilung abgestimmt sein.
4. Rollen, Stellvertretungen und Erreichbarkeit
Wer stellt die Meldepflicht fest, wer reicht ein, wer informiert die Geschäftsleitung? Mit Namen, Stellvertretung und Erreichbarkeit außerhalb der Geschäftszeiten. Prüfen Sie außerdem, wer Zugang zur Meldeplattform hat oder ihn kurzfristig einrichten kann.
5. Vorlagen für Frühwarnung und Meldung
Interne Vorlagen mit den Pflichtangaben, ergänzt um die Felder, die Sie intern dokumentieren möchten – etwa Zeitpunkt der Kenntnisnahme, Informationsquelle und Entscheidungsgrundlage. Vorlagen verkürzen die Abstimmung und sorgen für einheitliche Aussagen.
6. Vorlagen für die Nutzerinformation
Textbausteine für die Information betroffener Nutzer, abgestimmt mit Kommunikation und Rechtsabteilung, und eine Übersicht der Kanäle: Kundenportal, direkte Ansprache von Großkunden, Partner, Website. Ergänzend lohnt ein Blick auf die Rolle eines benannten Krisensprechers.
7. Kontaktliste externer Beteiligter
Ansprechpersonen bei Zulieferern kritischer Komponenten, bei externen Dienstleistern für Forensik oder Rechtsberatung und bei wichtigen Vertriebspartnern. Im Ereignisfall ist keine Zeit, Verträge nach Notfallkontakten zu durchsuchen.
Wo die Unterlagen liegen sollten
Die beste Checkliste nützt wenig, wenn sie auf einem System liegt, das im Vorfall nicht erreichbar ist. Legen Sie fest, wo die Unterlagen gespeichert sind, wer darauf zugreifen kann und wie der Zugriff funktioniert, wenn zentrale IT-Systeme beeinträchtigt sind. Benennen Sie außerdem eine verantwortliche Person, die die Unterlagen regelmäßig aktualisiert – mindestens bei Produkteinführungen, Versionswechseln und Personalwechseln in Schlüsselrollen.
Bereitschaft prüfen: der Zehn-Minuten-Test
Ein einfacher Test zeigt, ob die Unterlagen im Alltag taugen: Nennen Sie einer Person aus dem Meldeprozess ein beliebiges Produkt und eine Softwarekomponente. Kann sie in zehn Minuten sagen, in welchen Mitgliedstaaten die betroffene Version bereitgestellt wird, wer die Meldung freigibt und wo die Vorlage liegt? Wenn nicht, wissen Sie, wo Sie ansetzen.
Realistischer wird der Test in einer Übung unter Zeitdruck. Welche Übergabe Sie dafür zuerst prüfen sollten, lesen Sie im Beitrag CRA-Tabletop: Welche Übergabe Sie zuerst testen sollten; zu den Fristen selbst im Beitrag CRA-Meldepflicht in 24 und 72 Stunden.
In einem Inhouse-Krisentraining prüfen wir mit Ihrem Team, ob die vorbereiteten Unterlagen im Szenario tatsächlich rechtzeitig verfügbar sind – und wo sie ergänzt werden müssen.
Häufige Fragen
Ist eine SBOM für die CRA-Meldepflicht verpflichtend?
Die Pflicht zur Software-Stückliste gehört zu den Anforderungen, die ab dem 11. Dezember 2027 gelten. Für die Meldepflicht ist sie bereits heute praktisch hilfreich, weil sie die Betroffenheitsanalyse deutlich beschleunigt.
Wer sollte die Unterlagen pflegen?
In der Regel das Produktsicherheitsteam gemeinsam mit dem Produktmanagement. Entscheidend ist eine benannte verantwortliche Person und ein fester Aktualisierungsanlass.
Hinweis: Dieser Beitrag bietet eine organisatorische Einordnung und ersetzt keine Rechtsberatung. Quellen: BSI, Cyber Resilience Act; Europäische Kommission, CRA Reporting Obligations.